

Controllare solo la transazione non è più sufficiente: come costruire una strategia antifrode che unisce account, piattaforma e rete in un'unica visione d'insieme.
In sintesi
- Nel 2026 il 66% delle aziende italiane segnala un aumento delle perdite legate alle frodi, e due su tre ne prevedono un ulteriore incremento (fonte: report Experian, realizzato con Forrester Consulting).
- Il 68% dei responsabili italiani ammette di non avere tecnologie adeguate a contrastare le minacce più recenti, mentre il 71% sta aumentando gli investimenti in prevenzione.
- Una difesa realmente efficace si costruisce su quattro livelli di visibilità: transazione, account, piattaforma e rete, tutti integrati tra loro.
- Lo Studio JooMa aiuta, da sempre, le PMI a progettare sistemi gestionali e presidi di sicurezza costruiti su questa logica multilivello, senza appesantire l'esperienza utente.

Le frodi digitali non sono più un problema riservato alle grandi banche o ai colossi dell'e-commerce.
Ogni azienda che gestisce pagamenti, account clienti o dati sensibili è oggi un bersaglio potenziale, e le PMI lo stanno sperimentando con numeri sempre più concreti.
Perché il fenomeno riguarda anche la tua azienda
Secondo il report Experian realizzato con Forrester Consulting, che ha coinvolto quasi mille professionisti della gestione del rischio in nove Paesi, in Italia il 66% delle imprese ha registrato un aumento delle perdite da frode nell'ultimo anno, un dato superiore alla media globale.
Il 71% delle aziende italiane sta già aumentando gli investimenti in tecnologie antifrode, segno che il problema è ormai percepito come prioritario.
A questo si aggiunge il quadro tracciato dal Rapporto Clusit 2026, secondo cui le PMI italiane rappresentano circa il 72% dei bersagli totali degli attacchi informatici nel nostro Paese.
L'Agenzia per la Cybersicurezza Nazionale stima inoltre che una PMI italiana su tre subisca ogni anno tentativi di attacco complessi, tra ransomware, frodi via email aziendale e tentativi di compromissione degli account.
Il punto centrale, però, non è solo la crescita numerica delle frodi, bwnsì il modo in cui evolvono: quando un canale di attacco viene bloccato, chi gstisce la frode semplicemente si sposta su un altro.
Una frode sul pagamento diventa un tentativo di accesso non autorizzato all'account, un accesso non autorizzato apre la strada a furto d'identità o a conti creati con dati falsi e tutto questo può accadere nel giro di pochi minuti.
Livello 1: la transazione, dove tutto inizia (e dove spesso ci si ferma)
La maggior parte dei programmi antifrode nasce da una spinta reattiva, ovvero troppe contestazioni di pagamento, troppe segnalazioni dei clienti.
La risposta naturale è controllare la singola transazione, al momento del checkout o dell'accesso.
È un livello necessario, ma da solo non basta.
Controlli isolati su ogni singolo punto di contatto tendono a generare due problemi opposti:
- troppi falsi positivi, con clienti onesti bloccati inutilmente,
- e troppi falsi negativi, con frodi sofisticate che passano inosservate perché replicano un comportamento apparentemente normale.
Livello 2: l'account, la storia che smaschera l'anomalia
Il secondo livello osserva il comportamento dell'account nel tempo, non la singola operazione, per esempio, il dispositivo utilizzato, la geolocalizzazione, le abitudini di spesa, la modalità con cui l'utente supera le verifiche di sicurezza: tutti questi elementi, messi insieme, disegnano un profilo di comportamento "di fiducia".
Chi tenta una frode raramente riesce a replicare perfettamente questo profilo.
Cambia numero di telefono, aggiorna indirizzi di spedizione, richiede più tentativi per superare una verifica, o interagisce da un dispositivo mai visto prima.
Confrontare questi segnali con lo storico dell'account permette di individuare l'anomalia con molta più precisione rispetto al controllo sulla singola transazione.
Livello 3: la piattaforma, dove emergono gli schemi ricorrenti
Il terzo livello guarda l'insieme degli account sulla stessa piattaforma.
Quando un'azienda riesce a distinguere in modo affidabile gli account fidati da quelli confermati come fraudolenti, può ridurre l'attrito per i clienti reali e, allo stesso tempo, individuare più rapidamente reti organizzate e attacchi multi-account, spesso riconoscibili da pattern comuni di indirizzo IP, dispositivo o area geografica.
Livello 4: la rete, la forza dei dati condivisi
L'ultimo livello supera i confini della singola azienda.
Nessuna organizzazione, per quanto strutturata, può osservare l'intero panorama delle frodi da sola.
Collaborare con partner specializzati o con ecosistemi di condivisione dati significa poter dire: "quello che per noi è un fenomeno nuovo, per la rete potrebbe già essere un pattern noto".
Non a caso, circa il 73% delle aziende a livello globale considera strategica la condivisione di informazioni sulle frodi all'interno di ecosistemi basati su infrastrutture sicure e relazioni di fiducia, come emerge dallo stesso report Experian/Forrester Consulting.
Esempio pratico: un tentativo di frode su un conto aziendale
Un truffatore contatta il servizio clienti di un istituto finanziario fingendosi il titolare di un conto, supera una verifica basata su domande di sicurezza e ottiene una nuova carta come "utente autorizzato": osservato al livello transazione, ogni passaggio sembra regolare.
Al livello account, però, emergono segnali chiari: numero di telefono mai usato prima, indirizzo di spedizione nuovo, tempi insolitamente rapidi tra le richieste, dispositivo mai associato al cliente.
Al livello piattaforma, lo stesso schema si ripete su altri conti, con IP e dispositivi ricorrenti.
Al livello rete, quei dati (numero di telefono, dispositivo, indirizzo) risultano già segnalati da altre organizzazioni partner.
Solo la lettura combinata dei quattro livelli permette di intervenire in poche ore anziché scoprire l'accaduto quando il titolare reale segnala l'anomalia, spesso troppo tardi.
Checklist: a che livello si trova oggi la tua azienda?
- Controlliamo solo il pagamento o l'accesso, senza guardare la storia dell'account.
- Non confrontiamo il comportamento attuale di un account con il suo storico.
- Non sappiamo se anomalie simili si stanno verificando su altri account della nostra azienda.
- Non condividiamo né riceviamo segnali di rischio da partner o fornitori specializzati.
- Gestiamo ERP, CRM e sicurezza come sistemi separati, senza una visione unica del rischio.
Se ti sei riconosciuto in più di due punti, è il momento di ripensare la strategia con un supporto consulenziale dedicato.
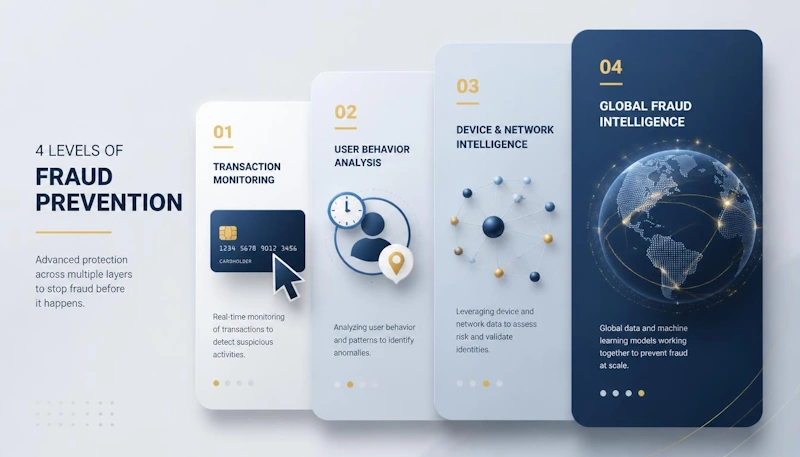
Come costruire una strategia antifrode che funziona davvero
Una strategia efficace non nasce aggiungendo strumenti scollegati tra loro, ma integrando i dati che l'azienda già possiede, ovvero, gestionale, CRM, e-commerce, customer care.
Il report ACFE 2026 sulle frodi potenziate dall'intelligenza artificiale segnala che l'adozione di strumenti di machine learning nei programmi antifrode è passata dal 18% del 2024 al 25% del 2026, con un ulteriore 28% di organizzazioni che pianifica di introdurli entro il 2028: un'evoluzione ancora in corso, che premia chi si muove per tempo.
È proprio in questa integrazione, tra dati gestionali, comportamento del cliente e presidi di sicurezza, che lo Studio JooMa affianca le PMI non con soluzioni preconfezionate, ma con un percorso di analisi che parte dai processi reali dell'azienda.
Il valore di una consulenza esperta
Progettare un sistema che unisca i quattro livelli richiede competenze trasversali:
- conoscenza dei sistemi ERP e CRM,
- esperienza in cybersecurity,
- capacità di leggere i dati comportamentali senza appesantire l'esperienza del cliente.
Questo è il tipo di lavoro che lo Studio JooMa svolge ogni giorno al fianco delle imprese italiane, con un approccio consulenziale, partendo dall'ascolto e arrivando a soluzioni realmente sostenibili, anche per le aziende con risorse interne limitate.
Passi Succesivi
Prima di introdurre nuovi strumenti, ha senso fare chiarezza sulla posizione della tua azienda:
- Mappa i dati già disponibili su transazioni, account e clienti.
- Verifica se questi dati sono collegati tra loro o gestiti in compartimenti separati.
- Individua le lacune più urgenti, spesso proprio tra livello account e livello piattaforma.
- Valuta un audit con un consulente esterno, per avere una lettura oggettiva e indipendente.
Q&A - I quattro livelli di prevenzione delle frodi: come proteggere la tua azienda
È un approccio che analizza il rischio non solo sulla singola transazione, ma anche sul comportamento dell'account, sull'insieme degli account della piattaforma e sui dati condivisi con altre organizzazioni, per riconoscere schemi di frode altrimenti invisibili.
Sì. Secondo il Rapporto Clusit 2026 le PMI rappresentano circa il 72% dei bersagli degli attacchi informatici in Italia, spesso proprio perché dispongono di meno risorse dedicate alla sicurezza rispetto alle grandi aziende.
Il costo dipende dal punto di partenza dell'azienda e dai sistemi già in uso. Spesso è possibile partire integrando dati già disponibili in ERP e CRM, prima di valutare strumenti aggiuntivi: un audit iniziale aiuta a definire priorità e budget realistici.
Non necessariamente. Anzi, un sistema che distingue in modo accurato i clienti fidati dai comportamenti sospetti riduce i falsi positivi, cioè i blocchi ingiustificati, migliorando l'esperienza per la maggioranza degli utenti onesti.
Il primo passo è una mappatura dei dati e dei processi esistenti, seguita da un audit indipendente che individui le lacune più critiche, tipicamente tra il livello account e il livello piattaforma.
No FAQs match your search.
Vuoi capire a che punto si trova davvero la tua azienda?
Lo Studio JooMa mette a disposizione le proprie esperienze in sistemi gestionali, ERP, CRM e cybersecurity per costruire, insieme a te, una strategia antifrode su misura, concreta e proporzionata alle dimensioni della tua impresa. Un primo confronto è il modo più rapido per capire da dove partire.
Richiedi una consulenza gratuita