
Il numero delle vulnerabilità software è raddoppiato nel 2026. Per le PMI italiane, attendere la classificazione NVD non è più sufficiente. Serve un vulnerability management attivo, correlato e automatizzato.

In sintesi
- Le vulnerabilità scoperte nel 2026 sono in linea con il doppio del volume del 2025, trainate dall'AI e dall'agentic coding.
- Il NIST (National Institute of Standards and Technology) ha spostato oltre 27.000 CVE (acronimo di Common Vulnerabilities and Exposures) arretrate in stato "Not Scheduled", rendendo il NVD (NVD) non più sufficiente come unica fonte.
- Il tempo medio di exploit si è contratto da 72 a 24 ore: la priorità non è più trovare le falle, ma capire quali ti riguardano e quanto è urgente.
- Le PMI italiane che correlano NVD, vendor advisory e CISA KEV (Cybersecurity and Infrastructure Security Agency) riducono i falsi positivi e accelerano la remediation.
- Il 76% delle PMI italiane si considera resiliente, ma solo il 29% prevede di aumentare gli investimenti in sicurezza.
Perché il 2026 ha cambiato le regole della gestione vulnerabilità
Nel primo semestre del 2026, il National Vulnerability Database ha registrato oltre 45.000 nuove vulnerabilità, una cifra che già supera l'intero totale del 2025. Secondo le proiezioni aggiornate, l'anno potrebbe chiudersi con un volume compreso tra 70.000 e 100.000 CVE. L'incremento non è lineare ma si profila una curva esponenziale.
La causa principale non è la crescita del software in senso assoluto, bensì l'ingresso massiccio dell'intelligenza artificiale nel ciclo di sviluppo e di ricerca.
Gartner ha identificato la scoperta AI delle vulnerabilità come il rischio emergente più critico del secondo trimestre 2026. I modelli di frontier AI, da Anthropic a OpenAI, hanno dimostrato capacità di trovare falle a una velocità prima impensabile.
Anthropic ha pubblicato i risultati del tool Mythos, che in fase di test ha identificato migliaia di vulnerabilità in tempi brevissimi.
Il problema, però, non è solo quantitativo bensì s strutturale.
Il NIST, che gestisce il NVD, ha dichiarato nell'aprile 2026 di non riuscire a smaltire l'arretrato: più di 27.000 CVE pubblicate prima del 1 marzo 2026 sono state riclassificate come "Not Scheduled", ciò significa che non riceveranno più il punteggio CVSS indipendente, i dati CPE sugli asset colpiti, né le informazioni di configurazione che i team di sicurezza usano per decidere se una vulnerabilità li riguarda davvero.
Attenzione
Il NVD resta una fonte fondamentale, ma non può più funzionare da baseline esaustiva da sola: le organizzazioni che continuano a basare la loro intera strategia di patch management esclusivamente sul NVD rischiano di prendere decisioni su dati incompleti o in ritardo rispetto alla realtà del campo.
Per le PMI italiane, questo cambiamento ha un impatto concreto: il 76% delle imprese intervistate si considera resiliente, ma solo il 29% prevede di aumentare gli investimenti in cybersecurity.
Il divario tra percezione e preparazione è esattamente dove si annida il rischio: quando il volume delle minacce raddoppia e le fonti pubbliche rallentano, chi non adatta il processo rimane indietro in modo silenzioso, fino a quando non è troppo tardi.
Non è sufficiente sapere che le cose sono cambiate, bisogna capire quali segnali indicano che la tua azienda sta già perdendo colpi.
Vuoi capire se la tua attuale gestione delle vulnerabilità regge il nuovo volume? Parliamone in una call gratuita.
I tre segnali che il tuo sistema di sicurezza sta perdendo colpi
1. Il tuo vulnerability scanner genera più allarmi di quanti tu possa gestire
Il sintomo più comune è anche il più sottovalutato: se il tuo sistema rileva centinaia o migliaia di vulnerabilità ogni mese, ma il tuo team ne gestisce una frazione minima, non hai un problema di tool, hai un problema di prioritizzazione.
Il dato di ProjectDiscovery è chiaro: le CVE di severità alta sono più che raddoppiate in due anni, passando da 7.400 a 15.900: la stessa squadra, con lo stesso budget, non può più fare affidamento sulla sola scansione.
2. Attendi il punteggio CVSS per decidere se patchare
Se il tuo processo prevede di attendere che il NVD assegni un punteggio CVSS prima di agire, stai introducendo un ritardo letale.
Il NIST ha annunciato che non fornirà più un punteggio di severità indipendente quando il CNA (CVE Numbering Authority) l'ha già fornito, inoltre, le CVE arretrate non riceveranno alcun enrichment: se un attaccante non aspetta il NVD per sfruttare una falla, nemmeno tu puoi aspettarlo per difenderti.
3. Non sai distinguere tra vulnerabilità teorica e exploit attivo
Il catalogo KEV (Known Exploited Vulnerabilities) della CISA è diventato la bussola più affidabile. Il NIST ha confermato che le CVE presenti nel KEV ricevono sempre la priorità assoluta nell'enrichment.
Molte aziende italiane non hanno ancora integrato il KEV nel proprio flusso di lavoro; il risultato è che si investe tempo a indagare su falle non sfruttabili, mentre si trascurano quelle già usate nei ransomware.
Cosa abbiamo visto finora
- Il volume delle vulnerabilità è raddoppiato nel 2026, spinto dall'AI.
- Il NVD non è più sufficiente come unica fonte: 27.000 CVE sono in stato "Not Scheduled".
- I tre segnali di allarme sono: allarme sovraccarico, dipendenza dal CVSS NVD, assenza di correlazione con exploit attivi.
Se ti riconosci in uno o più di questi scenari, la domanda non è se cambiare, ma come farlo senza disperdere risorse. Il passo successivo è vedere cosa succede quando questa pressione incontra una realtà operativa concreta.
Cosa succede quando un'azienda italiana media affronta 15.000 CVE all'anno
Immagina un'azienda Italiana, 80 dipendenti, infrastruttura ibrida con server on-premise, alcuni workload in cloud e un ERP gestionale centralizzato.
Fino al 2024, il responsabile IT gestiva le patch manualmente: una scansione mensile, un report Excel, una pianificazione trimestrale: tutto funzionava.
Nel 2025, il numero di vulnerabilità rilevanti per il suo stack tecnologico è triplicato: il responsabile IT ha aggiunto un tool di scanning automatico ma il problema risiede nel fatto che il tool, senza dati di enrichment completi, ha iniziato a segnalare migliaia di potenziali falle, molte delle quali erano false positive, ma distinguerle richiedeva ore di ricerca manuale tra NVD, siti dei vendor e forum di sicurezza.
Nel frattempo, il tempo di exploit si è accorciato drasticamente.
Secondo Recorded Future, il tempo medio tra la pubblicazione di una vulnerabilità e il suo sfruttamento attivo è passato da 72 ore a 24 ore nel 2026; l'azienda non aveva più il tempo di una settimana per valutare, doveva sapere, in poche ore, se una CVE la riguardava e quanto fosse urgente.
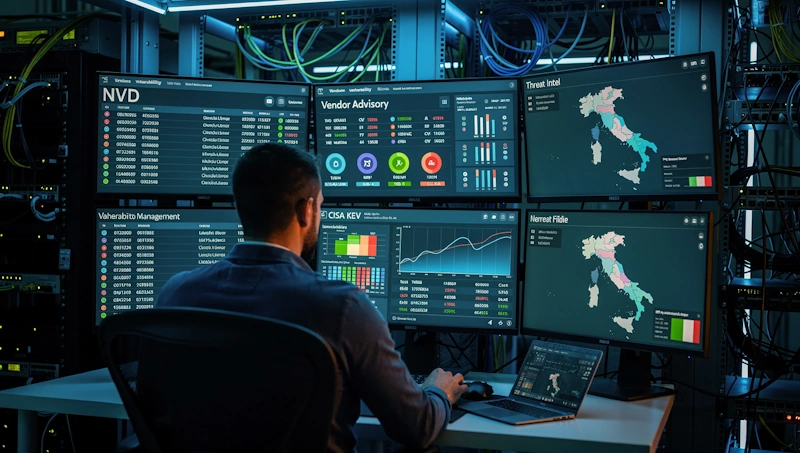
La svolta è arrivata integrando tre fonti: il feed NVD (per la completezza), i vendor advisory diretti (per la precisione sul proprio stack) e il catalogo CISA KEV (per la priorità basata sull'exploit reale).
Correlando le tre fonti con l'inventario interno dei software installati, ha ridotto i casi da investigare del 70% ed il tempo medio di remediation è sceso da 45 a 12 giorni.
Questo caso, osservato in diverse realtà del tessuto produttivo italiano, illustra un principio fondamentale: la velocità di remediation conta più della velocità di discovery ovvero non serve trovare più falle bensì occorre intercettare più in fretta quali sono le tue.
Se ti riconosci in questo scenario, il team dello Studio JooMa può aiutarti a valutare la soluzione più adatta. Prenota una consulenza gratuita.
NVD, vendor advisory e threat intelligence: cosa usare e quando
Il Vulnerability Management maturo si costruisce su una correlazione tra fonti, non sulla dipendenza da una sola: di seguito il comportamento delle tre fonti principali rispetto ai criteri che contano per una PMI.
| Fonte | Cosa fornisce | Quando è indispensabile | Limite attuale |
|---|---|---|---|
| NVD (NIST) | Elenco completo CVE, CVSS, CPE, riferimenti | Per la mappatura iniziale e la tracciabilità normativa | Arretrato di 27.000+ CVE; enrichment limitato per le non prioritarie |
| Vendor Advisory | Dettagli specifici sul prodotto, patch disponibili, workaround | Per confermare se la tua versione è effettivamente colpita | Frammentato: ogni vendor ha formati e tempi diversi |
| CISA KEV Catalog | Elenco delle vulnerabilità con exploit confermato e attivo | Per la priorità assoluta: se è nel KEV, va patchato subito | Copre solo le vulnerabilità già osservate in natura, non quelle teoriche |
| Threat Intelligence | Indicatori di compromissione, campagne ransomware, TTP degli attaccanti | Per contestualizzare il rischio in base al settore e alla geografia | Richiede competenze di analisi; spesso dietro paywall |
La regola pratica è semplice: usa il NVD per sapere che esiste una vulnerabilità, il vendor advisory per sapere se ti riguarda, il KEV per sapere se devi agire immediatamente. La threat intelligence aggiunge il contesto: una CVE nel KEV che colpisce il tuo settore (manifatturiero, sanitario, logistico) ha una priorità ancora più alta.
Per il decisore aziendale
Non serve un Security Operations Center enterprise per correlare queste fonti, bensì esistono piattaforme di vulnerability management, anche in modalità SaaS, che aggregano NVD, KEV e vendor feed in un'unica dashboard: l'investimento è accessibile per una PMI e il ritorno si misura in ore risparmiate e rischio ridotto.
Come costruire un motore di prioritizzazione in tre livelli
La differenza tra un team di sicurezza saturo e uno efficace non si misura nel numero di tool, ma nella qualità delle decisioni: un motore di prioritizzazione efficace risponde a tre domande, in sequenza.
Livello 1: Mi riguarda?
Il primo filtro è l'inventario: se non sai esattamente quali software, versioni e configurazioni hai in produzione, ogni vulnerabilità è una potenziale minaccia.
Il 44% delle aziende subisce data breach nel cloud a causa di errori umani configurazioni errate: il primo passo è costruire e mantenere aggiornato un asset inventory automatizzato, possibilmente non un foglio Excel, ma una scansione continua che mappi endpoint, server, container e servizi cloud.
Livello 2: Quanto è urgente?
Il secondo livello assegna un punteggio di rischio combinando tre fattori: la severità tecnica (CVSS), lo stato di exploit (KEV o meno) e la criticità dell'asset per il business.
Una vulnerabilità critica su un server ERP che gestisce ordini e fatturazione ha una priorità diversa dalla stessa vulnerabilità su un server di test isolato. Molte aziende italiane applicano ancora la stessa SLA a tutto, sprecando energie su rischi bassi e rallentando quelli alti.
Livello 3: Cosa posso fare ora?
Il terzo livello collega intelligence e azione: una volta identificata la vulnerabilità prioritaria, il percorso ideale dovrebbe essere:
- identificazione degli endpoint colpiti,
- test della patch,
- rollout automatizzato,
- verifica della corretta installazione.
Ogni passaggio manuale (esportazione CSV, email al sistemista, attesa di feedback) introduce ritardo.
Nel 2026, con un tempo di exploit di 24 ore, il ritardo manuale è un rischio inaccettabile per le infrastrutture critiche.
Checklist operativa
"La velocità di remediation conta più della velocità di discovery. Non serve trovare più falle. Serve capire più in fretta quali sono le tue."
Dall'AI difensiva all'AI offensiva: cosa cambia nel 2027
Se il 2026 è stato l'anno in cui l'AI ha accelerato la scoperta delle vulnerabilità, il 2027 sarà l'anno in cui l'AI accelererà anche il loro utilizzo: gli attaccanti stanno già usando modelli di linguaggio per generare exploit a partire da advisory tecnici, riducendo il gap tra disclosure e weaponization.
Microsoft ha rilasciato un tool interno di AI per la gestione delle vulnerabilità, e altri vendor stanno seguendo, ma non possiamo parlare solo di "tecnologia", ma anche di "cultura"
Le aziende che vedranno la cybersecurity come un costo da minimizzare continueranno a perdere terreno, quelle che la tratteranno come una leva di continuità operativa, investendo in automazione e competenze, saranno quelle che sopravvivranno alla suddetta curva esponenziale.
Per il tessuto produttivo italiano, tutto ciò significa una cosa concreta: il divario tra grandi aziende e PMI in termini di resilienza informatica rischia di diventare un fattore di competitività.
Le grandi corporation hanno già integrato piattaforme di vulnerability management correlate e automatizzate.
Le PMI che non faranno altrettanto entro il prossimo anno si troveranno a competere con un handicap strutturale, esposte a ransomware che colpiscono indistintamente.
Q&A - La gestione delle vulnerabilità nelle PMI: come difendersi dall'accelerazione dell'AI
Significa che il NIST non fornirà più dati di enrichment (punteggio CVSS, CPE, metadati) per quelle vulnerabilità. Le CVE restano pubbliche, ma senza il contesto necessario per decidere rapidamente se e quanto siano pericolose per la tua azienda.
Sì, ma non manualmente. Serve un processo automatizzato che filtri per asset, severità e stato di exploit. Con le piattaforme SaaS moderne, anche una PMI può correlare fonti e prioritizzare in modo efficace senza un team di sicurezza dedicato.
Nel 2026, il tempo medio tra la pubblicazione di una vulnerabilità e il suo sfruttamento attivo è sceso a 24 ore. Le vulnerabilità nel catalogo CISA KEV possono essere già sfruttate al momento della pubblicazione. La velocità di risposta è diventata il fattore critico.
No. L'antivirus protegge da malware noti, ma non chiude le falle nel software. Il vulnerability management si occupa di identificare e correggere le vulnerabilità prima che vengano sfruttate. I due livelli sono complementari, ma non intercambiabili.
Verifica se il tuo attuale processo di patch management dipende esclusivamente dal NVD. Se sì, inizia a integrare il CISA KEV Catalog e i vendor advisory del tuo stack principale. Poi, mappa gli asset critici e definisci SLA differenziati per la remediation.
No FAQs match your search.
Il 2026 ha dimostrato che la gestione delle vulnerabilità non è più un'attività tecnica di secondo piano, bensì una leva strategica di continuità aziendale. Se vuoi capire quali falle riguardano davvero la tua infrastruttura e come chiuderle in tempi utili, il team dello Studio JooMa è a disposizione per una consulenza gratuita e personalizzata. Nessuna pressione commerciale, solo competenza e un piano concreto.
Richiedi una consulenza gratuita