
Quasi 200.000 tentativi di attacco in una settimana.
Una falla critica nel plugin di WordPress più diffuso tra i page builder consente a chiunque di caricare codice malevolo sul tuo server.
Se il tuo sito usa Elementor Pro con un form che accetta allegati, il rischio è concreto e immediato.
Non sai con certezza quale versione di Elementor Pro è attiva sul tuo sito? Un controllo preventivo richiede pochi minuti e può fare la differenza tra una giornata lavorativa normale e una crisi di sicurezza.
Richiedi un check-up gratuito di sicurezzaIn questo articolo
Cosa rischia il tuo sito WordPress
Un attaccante non autenticato può caricare un file PHP sul tuo server e assumere il controllo remoto del sito se usi Elementor Pro versione 4.2.1 o precedente: non serve una password, non serve un account, basta che esista almeno un form pubblico con un campo "Carica file".
Il 19 agosto 2026 Elementor ha rilasciato la versione 4.2.2 per correggere la vulnerabilità CVE-2026-32475; nello stesso giorno, i primi attacchi automatizzati hanno iniziato a scansionare la rete.
Wordfence ha bloccato quasi 200.000 tentativi di exploit nei soli cinque giorni successivi.
Per mettere questi numeri in prospettiva, nel 2025 sono state scoperte 11.334 nuove vulnerabilità nell'ecosistema WordPress, con un aumento del 42% rispetto all'anno precedente.
Il 91% di queste falle deriva da plugin di terze parti, non dal core di WordPress; per le PMI italiane che affidano la propria presenza digitale a un sito WordPress, significa che la sicurezza non è più un optional tecnico, ma un asset strategico.
Il lasso di tempo tra la pubblicazione di una vulnerabilità e il primo attacco di massa è di sole cinque ore: aspettare il weekend per aggiornare un plugin equivale, statisticamente, a lasciare la porta aperta per un intero pomeriggio lavorativo.
Capire come funziona questa falla specifica ti aiuta a valutare se il tuo sito è esposto e perché l'aggiornamento immediato è indispensabile.
Come funziona l'attacco CVE-2026-32475
La vulnerabilità sfrutta un errore di validazione nel campo "File Upload" dei form Elementor Pro.
Quando un utente carica più file contemporaneamente, il plugin esegue il controllo dell'estensione e lo spostamento del file in due cicli separati: se il primo elemento dell'array è un file vuoto, il plugin interrompe la validazione per gli elementi successivi, permettendo il caricamento di un file PHP.
Approfondimento tecnico: la struttura della richiesta malevola +
/wp-admin/admin-ajax.php con l'azione elementor_pro_forms_send_form. Nel campo file upload, l'array contiene due elementi: il primo è un file vuoto (filename=""), il secondo è un payload PHP (es. x1.php) con codice che permette l'esecuzione di comandi remoti. Il plugin valida il primo elemento, lo trova vuoto, e salta il controllo sul secondo. Il file PHP finisce nella directory /wp-content/uploads/elementor/forms/ con un nome generato casualmente dall'output della funzione PHP uniqid().Questa configurazione, ovvero un form con campo allegato, è estremamente comune: moduli di candidatura lavorativa, richieste di preventivo con allegato documento, ticket di supporto con screenshot.
Una volta caricato, il file PHP è accessibile direttamente via URL e consente all'attaccante di eseguire comandi arbitrari sul server, quindi la compromissione può estendersi al database, alle email, ai file dei clienti e a tutti i siti ospitati sullo stesso hosting.
Perché i plugin premium non ti rendono al sicuro
Pagare per un plugin non garantisce automaticamente un codice più sicuro.
I dati raccolti da Patchstack nel 2026 mostrano che i componenti WordPress premium presentano tre volte più vulnerabilità conosciute e sfruttate (KEV) rispetto a quelli gratuiti; la ragione è semplice: il codice chiuso riceve meno revisioni indipendenti da parte della comunità di ricercatori di sicurezza.
Plugin gratuiti: visibilità pubblica
Il codice sorgente è disponibile su repository pubblici. Ricercatori indipendenti, bug bounty hunter e community possono ispezionarlo, segnalare falle e verificare le patch. La trasparenza aumenta la probabilità che una vulnerabilità venga scoperta prima che venga sfruttata.
Plugin premium: il paradosso della scarsa revisione
Il codice è distribuito in formato compilato o protetto. I ricercatori devono acquistare una licenza per accedervi. Ne deriva una minore scrutiny di sicurezza. Il 59% delle vulnerabilità trovate nei plugin premium ha priorità alta e può essere usato in attacchi automatizzati di massa.
Elementor Pro, con oltre 6 milioni di installazioni attive, è un obiettivo naturale per gli attaccanti.
La sua diffusione fa si che un singolo exploit può compromettere centinaia di migliaia di siti in poche ore e, per gli imprenditori del tessuto produttivo italiano, tutto ciò si traduce in un rischio sistemico: anche se il tuo sito non è un obiettivo specifico, può diventare vittima di una campagna di scansione automatizzata.
"Il 46% delle vulnerabilità WordPress rilevate nel 2025 non aveva alcuna patch disponibile al momento della pubblicazione. Aspettare l'aggiornamento automatico è una strategia che fallisce quasi metà delle volte."
Nello Studio JooMa riteniamo che la scelta di un plugin non debba basarsi solo sulle funzionalità, ma anche sulla storia di manutenzione dello sviluppatore, sulla frequenza degli aggiornamenti di sicurezza e sulla presenza di un programma di bug bounty. Questi elementi, spesso trascurati nella fase di progettazione, determinano la resilienza del sito nel medio periodo.
Come verificare se il tuo sito è già compromesso
Anche se hai già aggiornato Elementor Pro alla versione 4.2.2, il danno potrebbe essere stato fatto prima del patching.
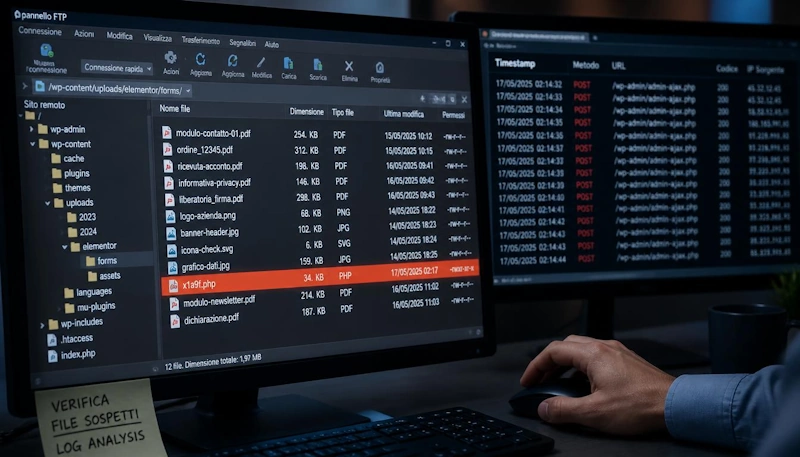
Il payload caricato dagli attaccanti risiede nella directory /wp-content/uploads/elementor/forms/: piché questa cartella viene usata normalmente per conservare gli allegati dei form, la presenza di un file PHP al suo interno è un indicatore inequivocabile di compromissione.
- ✓ Verifica la versione di Elementor Pro: accedi alla bacheca WordPress, vai su Plugin > Plugin installati e controlla che Elementor Pro riporti una versione uguale o superiore alla 4.2.2.
- ✓ Ispeziona la directory uploads: tramite FTP, SSH o il file manager del tuo hosting, naviga in
/wp-content/uploads/elementor/forms/: cerca file con estensione .php, se ne trovi, il sito è compromesso. - ✓ Controlla i log del server: cerca richieste POST all'endpoint
admin-ajax.phpcon azioneelementor_pro_forms_send_forme parametri sospetti nell'intervallo 19-25 agosto 2026. - ✓ Scansiona con un tool di sicurezza: utilizza plugin come Wordfence, Sucuri Scanner o Patchstack per eseguire una scansione completa del filesystem e del database alla ricerca di backdoor o file non autorizzati.
Attenzione: l'errore da non commettere
Cancellare il file PHP malevolo è insufficiente: gli attaccanti esperti installano più backdoor, modificano file core di WordPress, creano account amministratore nascosti e iniettano codice nel database. Una pulizia superficiale lascia il sito esposto a una nuova compromissione nel giro di giorni (se non di ore!).
Se trovi segni di compromissione, la procedura corretta prevede il restore da un backup pulito precedente al 19 agosto 2026, il cambio di tutte le password (WordPress, database, hosting, FTP, email) e l'analisi forense per determinare l'entità del breach.
Secondo le normative, se il sito tratta dati personali, potrebbe essere necessario effettuare una notifica al Garante Privacy entro 72 ore.
Le 3 azioni immediate per proteggere il sito
La velocità di risposta è l'unico fattore che separa un incidente gestito da una crisi aziendale.
Ecco il percorso operativo da seguire entro le prossime ore, organizzato in tre step sequenziali.
Step 1: Aggiorna Elementor Pro immediatamente
Porta il plugin alla versione 4.2.2 o successiva: se usi un sistema di staging, testa l'aggiornamento prima di portarlo in produzione. Se non hai uno staging, esegui un backup completo (file e database) prima di procedere. Non rimandare: ogni ora di ritardo aumenta la probabilità di scansione automatizzata.
Step 2: Verifica e rimuovi file sospetti
Ispeziona la directory /wp-content/uploads/elementor/forms/ e rimuovi qualsiasi file con estensione .php. Controlla anche le directory /wp-content/uploads/ e /wp-includes/ per file con nomi strani o recenti. Confronta i file core di WordPress con quelli originali del repository ufficiale per rilevare modifiche non autorizzate.
Step 3: Rafforza il perimetro di sicurezza
Attiva un Web Application Firewall (WAF) con regole specifiche per WordPress.
Limita l'accesso a wp-admin tramite IP whitelist o autenticazione a due fattori.
Disabilita l'esecuzione di PHP nelle directory di upload.
Programma scansioni automatiche settimanali e mantieni un piano di backup giornaliero con retention di almeno 30 giorni.
Dalla nostra esperienza sul campo con le PMI italiane, il 90% degli attacchi è prevenibile attraverso una corretta igiene di sicurezza.
Il problema non è la complessità delle contromisure, ma la loro applicazione costante e sistematica nel tempo.
Se ti riconosci in questo scenario (sito WordPress gestito internamente, nessun responsabile IT dedicato, aggiornamenti fatti a memoria), parliamone. La gestione della sicurezza non dovrebbe gravare sulle spalle del titolare o dell'ufficio amministrativo.
Pianifica una call con i professionisti dello Studio JooMaQuando la gestione fai-da-te non basta più
Gestire la sicurezza di un sito WordPress in proprio richiede competenze che vanno oltre l'installazione di un plugin, ovvero richiede monitoraggio continuo delle CVE, capacità di lettura dei log del server, esperienza nel ripristino da backup, conoscenza delle normative GDPR e del Cyber Resilience Act UE. Per una PMI italiana, queste competenze rappresentano un costo operativo spesso sottostimato.
Scenario Standard / Fai-da-te
L'aggiornamento dei plugin è sporadico e reattivo. Nessuno monitora le CVE in tempo reale. I backup esistono ma non vengono mai testati. In caso di compromissione, si perdono ore a cercare soluzioni su forum. Il costo medio di recovery per una piccola impresa spesso è altissimo e si aggiungono anche i danni reputazionali e le possibili sanzioni.
Con lo Studio JooMa
Monitoraggio proattivo delle vulnerabilità con alert entro poche ore dalla disclosure. Gestione degli aggiornamenti in ambiente staging prima della produzione. Backup verificati e piani di disaster recovery documentati. Supporto diretto per la gestione degli incidenti e per l'eventuale compilazione delle notifiche al Garante Privacy. L'affiancamento del nostro team trasforma la sicurezza da costo imprevisto a investimento controllato.
Con l'entrata in vigore del Cyber Resilience Act, i fornitori di componenti software commerciali destinati al mercato europeo dovranno istituire processi di vulnerability disclosure e notificare le falle attivamente sfruttate.
Tale cambiamento regolamentare renderà ancora più evidente il divario tra chi gestisce la sicurezza in modo strutturato e chi la affronta a caso per caso.
Conclusione: 3 azioni che puoi mettere in pratica oggi
- Verifica subito la versione di Elementor Pro e aggiorna alla 4.2.2 o successiva. Se non puoi farlo immediatamente, disattiva temporaneamente i form pubblici che contengono il campo File Upload.
- Ispeziona la directory /wp-content/uploads/elementor/forms/ cercando file PHP non autorizzati. Se ne trovi, considera il sito compromesso e avvia una procedura di incident response strutturata.
- Pianifica una revisione annuale della sicurezza del tuo sito che includa audit dei plugin, test dei backup, verifica dei permessi utente e aggiornamento delle politiche di accesso. La sicurezza è un processo, non un evento singolo.
Q&A - Vulnerabilità Elementor Pro: come proteggere il tuo sito WordPress da attacchi RCE
E una falla critica con punteggio CVSS 9.0 che consente a un attaccante non autenticato di caricare file PHP malevoli tramite il campo File Upload dei form Elementor Pro. Il payload viene eseguito da remoto, permettendo il controllo completo del server. Colpisce tutte le versioni fino alla 4.2.1.
Verifica la presenza di file PHP nella directory /wp-content/uploads/elementor/forms/. Se trovi file con estensione .php, il sito e probabilmente compromesso. Controlla anche i log del server per richieste POST sospette all'endpoint admin-ajax.php tra il 19 e il 25 agosto 2026.
Non e necessario disattivare il plugin. Basta aggiornare Elementor Pro alla versione 4.2.2 o successiva, che corregge la falla. Se non puoi aggiornare immediatamente, disattiva temporaneamente i form pubblici che contengono il campo File Upload.
Il lasso di tempo tra disclosure e mass exploitation e di circa cinque ore per le vulnerabilita WordPress piu critiche. Gli attacchi a CVE-2026-32475 sono iniziati il 19 agosto 2026, stesso giorno del rilascio della patch. Aggiorna il plugin immediatamente, senza attendere.
Un partner specializzato in sicurezza informatica per PMI, come lo Studio JooMa, puo gestire il monitoraggio delle vulnerabilita, gli aggiornamenti in ambiente staging, i backup verificati e la risposta agli incidenti. Questo riduce il rischio di compromissione e garantisce compliance con GDPR e Cyber Resilience Act.
No FAQs match your search.
Proteggi il tuo sito con un team specializzato
Lo Studio JooMa affianca le PMI italiane nella gestione della sicurezza informatica, dalla prevenzione alla risposta agli incidenti. Ricevi una valutazione personalizzata dello stato di sicurezza del tuo sito WordPress con tempi di intervento rapidi e soluzioni su misura per il tuo business.
Richiedi una consulenza di sicurezzaPossono interessarti anche questi articoli: