
Scopri come riconoscere un evil twin, limitare il rischio per dati e account e reagire senza panico quando un collaboratore si è già collegato.
Che cos’è un evil twin e perché funziona
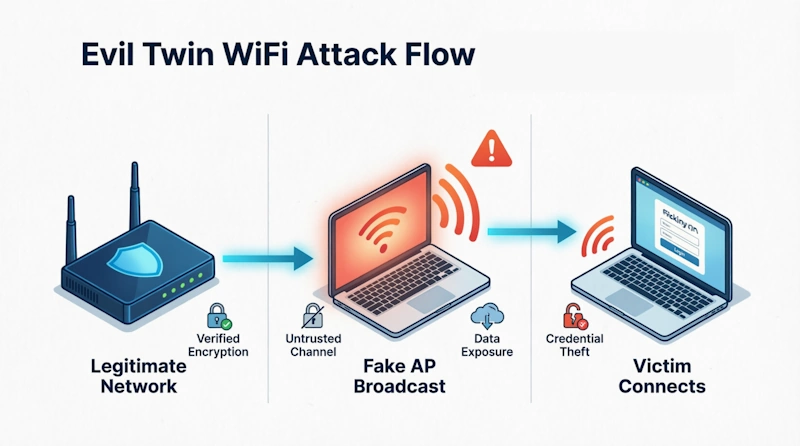
Un evil twin è una rete Wi Fi contraffatta che imita il nome o l’aspetto di una rete legittima: quando una persona si collega, l’attaccante può osservare la connessione, tentare reindirizzamenti verso pagine di phishing e cercare vulnerabilità nel dispositivo; la cifratura HTTPS riduce la visibilità sui contenuti, ma non rende sicura una rete ostile.
In aeroporto, in albergo o nella sala d’attesa di un cliente, il dipendente vede più reti con nomi plausibili e sceglie quella che sembra appartenere al luogo: l’aggressore può usare un nome identico o quasi identico, un segnale radio più forte e una pagina di accesso costruita per sembrare normale.
La pagina di accesso è spesso il punto decisivo: una richiesta di nome, email, password o carta di pagamento può apparire come una procedura gratuita per navigare, in realtà, quei dati possono essere un boomerang e riutilizzati contro la posta aziendale, il gestionale o i servizi cloud.
Per le PMI, il rischio nasce quindi dall’unione di tecnologia e comportamento.
La rete contraffatta è il contesto, mentre la consegna volontaria di informazioni o l’installazione di un file può diventare l’evento che apre la porta all’incidente.
Quali sono i rischi reali
Il collegamento da solo non prova che i dati siano stati rubati. Il rischio cresce se l’utente inserisce credenziali, accetta avvisi insoliti, scarica contenuti o comunica dati finanziari. In quel caso occorre trattare l’evento come un possibile incidente, proteggendo subito gli account e raccogliendo le informazioni utili.
Phishing mirato
Il traffico può essere reindirizzato a una pagina che imita un servizio conosciuto e raccoglie credenziali o dati personali.
Esposizione del dispositivo
Una rete controllata da terzi può consentire tentativi di analisi del dispositivo e sfruttamento di software non aggiornato.
Frode operativa
Una password riutilizzata o un dato di pagamento intercettato può alimentare accessi abusivi, impersonificazione e richieste fraudolente.
La protezione HTTPS resta importante perché impedisce a molti osservatori di leggere direttamente il contenuto di una sessione cifrata, però non impedisce di vedere il dominio contattato in ogni scenario, di manipolare il percorso prima della connessione o di convincere l’utente a digitare dati in una pagina falsa.
La rete "specchio" non deve rubare tutto il traffico per essere efficace: le basta portare la persona sulla pagina sbagliata.
Come riconoscere una rete sospetta
Una rete Wi Fi è sospetta quando il nome è ambiguo, la pagina di accesso chiede più informazioni del necessario, compaiono certificati o avvisi insoliti oppure il personale non riesce a confermare il nome con il gestore del luogo. Il controllo più affidabile è verificare la rete su un canale indipendente.
Controlli prima di collegarti
- ✓Conferma il nome: chiedi al personale della struttura il nome esatto della rete e se esiste una pagina ufficiale di accesso.
- ✓Guarda la richiesta: una rete per ospiti non dovrebbe richiedere la password della posta aziendale o del gestionale.
- ✓Interrompi gli avvisi: non ignorare certificati non validi, reindirizzamenti inattesi e download non richiesti.
- ✓Preferisci il tethering: per attività sensibili usa, quando possibile, una connessione mobile aziendale.
Attenzione: l’errore da non commettere
Non usare lo stesso nome e la stessa password della rete aziendale per una rete ospiti. La separazione rende più semplice contenere un problema e riduce l’impatto di una credenziale esposta.
Questi segnali diventano più efficaci quando sono trasformati in una procedura breve. Il collaboratore non deve indovinare che cosa fare, deve sapere chi chiamare e quale alternativa usare.
Come proteggere una PMI prima dell’incidente
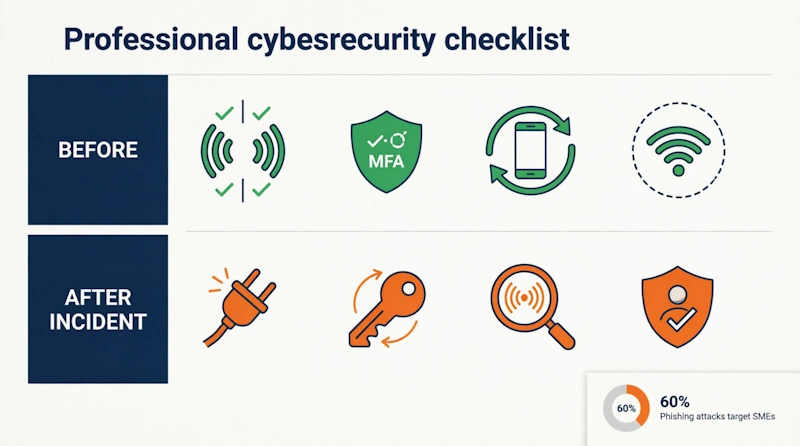
La difesa efficace combina impostazioni tecniche, account ben protetti e una regola organizzativa chiara: le attività sensibili non si svolgono su reti sconosciute. La rete ospiti va isolata, i dispositivi devono essere aggiornati e l’autenticazione a più fattori deve proteggere gli account critici.
Step 1: separa le reti
Configura una rete interna distinta dalla rete ospiti, limita l’accesso ai pannelli di amministrazione e cambia le credenziali predefinite degli apparati.
Step 2: riduci il valore di una password rubata
Attiva l’autenticazione a più fattori, usa password uniche e assegna agli utenti solo gli accessi necessari per il lavoro.
Step 3: prepara la risposta
Definisci un contatto interno, una modalità di segnalazione e una sequenza per disconnettere, cambiare credenziali e conservare gli elementi utili all’analisi.
Dalla nostra esperienza sul campo con le PMI, il punto debole non è quasi mai una singola impostazione bensì l’assenza di un percorso condiviso tra responsabile IT, titolare e persone che lavorano fuori sede.
Quali controlli tecnici meritano priorità?
Nel contesto italiano, queste misure aiutano anche a dimostrare una gestione ragionevole del rischio e rendere più ordinata la valutazione di eventuali obblighi applicabili.
La conformità non sostituisce la sicurezza quotidiana, ma una sicurezza documentata è più facile da verificare e migliorare.
Nei progetti dello Studio JooMa traduciamo questi controlli in istruzioni operative in modo tale che chi lavora in mobilità sa distinguere una connessione necessaria da una scelta che espone inutilmente l’azienda.
Che cosa fare se qualcuno si è già collegato
Se il dispositivo si è collegato e l’utente non ha inserito dati, cliccato link o scaricato file, il rischio è generalmente più contenuto. Se invece sono state trasmesse credenziali o dati bancari, disconnetti il dispositivo, cambia subito le credenziali coinvolte e attiva la procedura interna di gestione dell’incidente.
- Disconnetti e documenta: interrompi la connessione, annota nome della rete, luogo, orario, dispositivo e azioni compiute.
- Proteggi gli account: cambia le password trasmesse partendo dalla posta aziendale, revoca sessioni attive e verifica gli accessi recenti.
- Controlla il dispositivo: installa gli aggiornamenti, esegui una scansione antimalware e conserva eventuali avvisi o file sospetti.
- Valuta i dati coinvolti: se sono stati comunicati dati di pagamento o personali, informa i referenti competenti e valuta gli adempimenti applicabili.
Non cancellare subito ogni traccia per “ripulire” il dispositivo: le informazioni iniziali possono aiutare il tecnico a ricostruire il percorso e a capire se l’evento riguarda una sola persona o più account.
Nello Studio JooMa riteniamo che una risposta utile debba essere proporzionata: non tutti i collegamenti richiedono lo stesso livello di allarme, ma ogni segnalazione merita una verifica tracciabile e una decisione consapevole.
Tre azioni da applicare subito
Per ridurre il rischio, assegna un responsabile, elimina le credenziali riutilizzate e prova una simulazione semplice: tre azioni brevi creano una base concreta per decidere poi quali controlli tecnici e organizzativi rafforzare.
- Scrivi una regola di una pagina: indica quali reti sono consentite, quali attività sono vietate su Wi Fi pubblici e quale numero usare per segnalare un dubbio.
- Attiva l’autenticazione a più fattori: parti da posta, amministrazione, cloud e account con privilegi elevati, poi verifica che il recupero account sia aggiornato.
- Fai una prova guidata: chiedi a un piccolo gruppo che cosa farebbe davanti a una rete con nome plausibile e pagina di accesso inattesa, senza raccogliere password reali.
Una PMI più resiliente non è quella che presume di non essere interessante per un attaccante bensì quella che riduce le occasioni di errore, limita i privilegi e sa reagire con ordine quando qualcosa non torna.
Q&A - Evil twin Wi Fi: come proteggere la tua PMI
Un evil twin è una rete Wi Fi falsa che imita il nome di una rete legittima. Può reindirizzare l’utente a pagine di phishing, raccogliere dati inseriti volontariamente o permettere tentativi di analisi del dispositivo collegato.
Verifica il nome esatto con il personale della struttura, controlla se la pagina di accesso richiede informazioni eccessive e interrompi la connessione davanti a certificati non validi o reindirizzamenti insoliti. Per attività sensibili, preferisci una connessione mobile aziendale.
Disconnetti il dispositivo, cambia subito la password da un collegamento affidabile, revoca le sessioni attive, attiva l’autenticazione a più fattori e informa il referente IT. Verifica anche gli accessi recenti e conserva le informazioni sull’accaduto.
La PMI dovrebbe separare rete interna e rete ospiti, aggiornare i dispositivi, usare password uniche e autenticazione a più fattori, limitare i privilegi e definire una procedura per segnalare e gestire collegamenti sospetti.
No. Il solo collegamento non dimostra che i dati siano stati rubati. Il rischio aumenta se hai inserito credenziali, dati di pagamento, cliccato link sospetti, ignorato avvisi di sicurezza o scaricato file dalla rete.
No FAQs match your search.
Vuoi capire se la tua rete aziendale, i dispositivi mobili e la procedura di risposta sono adeguati? Studio JooMa parte dal tuo contesto, individua le priorità e ti affianca con interventi concreti e personalizzati, senza appesantire il lavoro quotidiano.
Richiedi una valutazionePossono interessarti anche questi articoli: