

Le password deboli costano alle PMI italiane milioni di euro ogni anno. Scopri come trasformare le credenziali da punto debole a primo baluardo della tua cybersecurity.
In sintesi
- Una PMI italiana su quattro ha subito almeno un attacco negli ultimi tre anni, secondo il Cyber Index PMI 2025.
- Il 22% dei data breach globali parte da credenziali rubate, spesso riutilizzate su più servizi.
- In Italia, il costo medio di un breach si attesta a 3,44 milioni di euro, ma la rapidità di risposta fa la differenza.
- Password manager, autenticazione multi-fattore e policy chiuse formano il triangolo operativo della difesa.
- I passkey e l'intelligenza artificiale stanno ridefinendo il panorama della cybersecurity nel 2026.
Vuoi capire se questa soluzione si adatta alla tua realtà? Parliamone in una call gratuita.
Perché le password restano il tallone d'Achille delle PMI
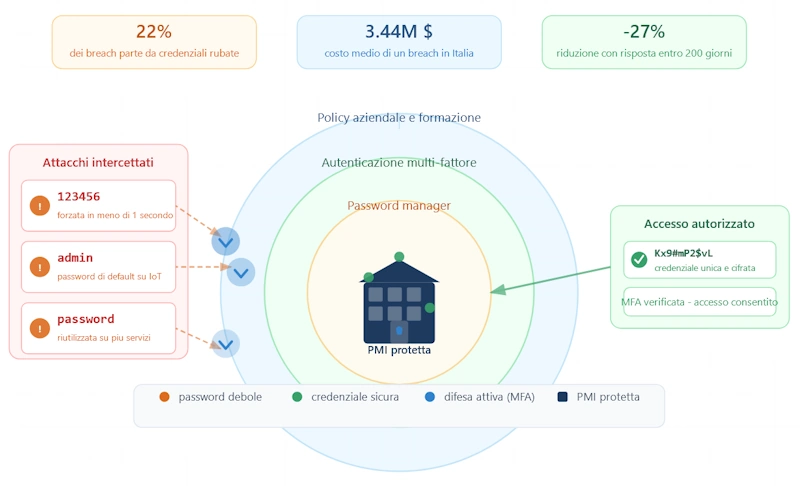
Nel 2025, NordPass ha analizzato miliardi di credenziali esposte in 44 Paesi; il risultato lascia perplessi: "123456" resta la password più usata al mondo, seguita da "admin" con oltre 21 milioni di occorrenze. In Italia, "admin" si piazza al primo posto delle classifiche nazionali, spesso perché lasciata come default su router, stampanti e dispositivi IoT.
Questo dato non è un aneddoto, bensì il sintomo di un problema strutturale che colpisce in particolare le piccole e medie imprese, dove la mancanza di un IT dedicato trasforma ogni dispositivo con password di fabbrica in una porta aperta per chiunque sappia cercare nel web.
La trappola delle password riutilizzate
Il 23% degli utenti dichiara di usare la stessa password su tre o più account aziendali: quando una di queste credenziali finisce in un database trafugato, l'attaccante ottiene accesso automatico a email, fatturazione elettronica, cloud aziendale e persino al sistema gestionale.
Il costo medio di un data breach in Italia, secondo il report IBM 2025, si attesta a 3,44 milioni di euro. Il dato segna un calo del 27% rispetto all'anno precedente, ma solo per le aziende che hanno migliorato i tempi di rilevamento. Il 60% dei breach globali coinvolge ancora un errore umano.
La catena di sicurezza è forte quanto il suo anello più debole; nelle PMI italiane, quell'anello risponde spesso a nomi come "Password1" o "123456" e, quando cede, non crolla solo un account, crolla la fiducia di clienti e fornitori.
I numeri descrivono una realtà inquietante: per capire quanto costa davvero una password rubata alla tua azienda, dobbiamo però guardare dentro il meccanismo economico di un attacco.
I numeri che non mentono: il costo reale di una credenziale rubata
Il report IBM Cost of a Data Breach 2025 rileva un costo medio globale di 4,44 milioni di dollari per incidente, in calo del 9%.
L'Italia si colloca a 3,44 milioni di euro, con il calo più marcato d'Europa; questo miglioramento, però, nasconde una verità scomoda: il numero di attacchi non diminuisce.
Le aziende che riescono a contenere un breach in meno di 200 giorni spendono oltre un milione di dollari in meno rispetto a chi ci impiega più tempo.
Per le PMI del tessuto produttivo italiano, dove i margini sono spesso minimi, una singola compromissione può interrompere la produzione e generare sanzioni GDPR.
Le credenziali come vettore d'attacco principale
Il 22% dei breach analizzati nel 2025 ha come vettore iniziale credenziali rubate.
Tra gli attacchi alle applicazioni web, l'88% sfrutta password compromesse: non si tratta più di hacker che forzano sistemi complessi, ma di criminali che comprano liste di credenziali a pochi dollari e le provano su migliaia di servizi.
Quando un dipendente usa la stessa password per l'email aziendale e per un servizio esterno violato, l'attaccante non deve nemmeno violare la tua infrastruttura, entra con le chiavi che hai consegnato inconsapevolmente, spostandosi lateralmente tra i sistemi prima che qualcuno se ne accorga.
La teoria è chiara, ma come si traduce in pratica? Vediamo il percorso concreto di una PMI che ha deciso di invertire la rotta in modo definitivo.
Cosa abbiamo visto finora
- Le password deboli e di default sono il punto di ingresso preferito per gli attaccanti.
- In Italia, un data breach costa in media 3,44 milioni di euro, ma la rapidità di risposta fa la differenza.
- Il 22% degli incidenti parte da credenziali compromesse, spesso riutilizzate su più servizi.
Come una PMI ha blindato l'accesso in 30 giorni
Immagina una PMI del Nord Italia con 45 dipendenti, ERP cloud, macchinari connessi e un server di posta interno: fino al 2024, ogni reparto gestiva le proprie password su fogli Excel condivisi, nessuna autenticazione a due fattori, nessun inventario degli accessi.
Un tentativo di phishing ha compromesso la casella dell'ufficio acquisti: l'attaccante ha inviato fatture false a tre fornitori abituali, causando un danno diretto di 18.000 euro e una settimana di lavoro persa per verificare ogni transazione: questo è stato il campanello d'allarme che la direzione non poteva ignorare.
Il piano di rimedio in tre fasi
La direzione ha deciso di agire senza bloccare l'operatività.
- In una prima fase, lo Studio JooMa ha supportato l'azienda nel censimento di tutti gli account aziendali e nell'eliminazione delle password di default sui dispositivi IoT.
- In una seconda fase, è stato distribuito un password manager condiviso ed è stata attivata l'autenticazione multi-fattore su tutti i servizi critici.
- La terza fase ha coinvolto la formazione dei dipendenti con simulazioni pratiche di phishing e workshop di 30 minuti per reparto.
Dopo 30 giorni, il numero di credenziali deboli era azzerato.
Questo caso non è un'eccezione, bensì un percorso replicabile in qualsiasi realtà produttiva, a condizione di seguire una sequenza operativa chiara e misurabile.
Se ti riconosci in questo scenario, il team dello Studio JooMa può aiutarti a valutare la soluzione più adatta. Prenota una consulenza gratuita.
"Una password non è una stringa casuale di lettere e numeri, è la chiave maestra dei tuoi account digitali. Senza credenziali robuste e uniche, ogni altra misura di sicurezza diventa inutile."
Checklist operativa: valuta lo stato della tua sicurezza in 10 minuti
Prima di acquistare nuovi software o assumere consulenti costosi, puoi fare un primo assessment interno: questa checklist ti aiuterà a mappare il rischio attuale in pochi minuti, senza interrompere l'operatività quotidiana.
Hai completato la checklist e hai identificato i punti critici, ora vediamo quali strumenti tecnici permettono di chiudere le falle in modo definitivo e scalabile.
Password manager, MFA e policy: il triangolo operativo della difesa
La sicurezza delle credenziali non si costruisce con un solo strumento bensì serve un triangolo operativo composto da password manager, autenticazione multi-fattore e policy aziendale scritta; i tre elementi devono funzionare insieme, altrimenti il rischio resta.
Come scegliere un password manager aziendale
Un password manager aziendale non è un lusso ma un'infrastruttura che genera password complesse, le archivia cifrate e permette la condivisione sicura tra team.
Nelle consulenze di cybersecurity che lo Studio JooMa eroga, osserviamo che il 70% delle aziende non ha un inventario aggiornato degli account aziendali.
La scelta deve privilegiare soluzioni con audit log, integrazione SSO e conformità GDPR; è bene evitare i piani consumer per uso aziendale che mancano dei controlli centralizzati e della possibilità di revocare l'accesso a un dipendente uscente in pochi secondi.
L'autenticazione a due fattori che funziona
La MFA basata su SMS è meglio di nulla, ma vulnerabile al SIM swapping.
In genere si raccomanda app authenticator o chiavi hardware FIDO2: l'obiettivo è rendere la compromissione di una password insufficiente a garantire l'accesso.
La policy da scrivere (e far rispettare)
Una policy efficace non è un documento di venti pagine, ma solo di quattro righe non negoziabili:
- nessuna password condivisa,
- nessuna credenziale aziendale su servizi personali,
- cambio obbligatorio in caso di sospetto,
- MFA obbligatoria, verifica trimestrale degli accessi.
Gli strumenti attuali offrono già una protezione solida, ma il panorama della cybersecurity evolve rapidamente.
Analizziamo cosa cambierà nel prossimo biennio e come prepararsi oggi.
Cosa cambia nel 2026: passkey, intelligenza artificiale e nuove minacce
Il 2026 segna un punto di svolta per la gestione delle identità digitali: da un lato, i passkey promettono di sostituire le password tradizionali, dall'altro, l'intelligenza artificiale potenzia sia gli attaccanti sia le difese.
Dal testo alla biometria: l'avvento dei passkey
Le passkey sono credenziali crittografiche legate a un dispositivo, senza password da ricordar; lo Standard promosso da FIDO Alliance, elimina il phishing delle credenziali in quanto non esiste un testo da rubare.
Lo Studio JooMa ha verificato che il 97% delle organizzazioni coinvolte in breach legati all'AI non disponeva di policy di governance.
L'adozione delle passkey può iniziare dai servizi Google Workspace o Microsoft 365, dove la funzionalità è già disponibile, non richiede investimenti hardware ed è immediatamente fruibile dai dipendenti con smartphone moderni.
L'AI al servizio degli attaccanti
L'ENISA segnala che oltre l'80% delle campagne di phishing nel 2025 è stata supportata da strumenti di intelligenza artificiale: gli attaccanti generano email personalizzate, clonano voci e producono deepfake con costi irrisori. Le difese dovrebbero evolvere allo stesso ritmo.
Il 20% dei breach del 2025 ha coinvolto l'uso non autorizzato di AI da parte dei dipendenti, aggiungendo in media 670.000 dollari al costo dell'incidente; la risposta non è proibire, ma governare ovvero definire aree di utilizzo consentito, dati sensibili off limits e controlli di accesso.
La tecnologia avanza, ma il principio fondamentale resta immutato: chi controlla le identità digitali controlla la sicurezza dell'intera azienda.
Q&A - La Sicurezza delle password aziendali: come proteggersi dai data breach
Le credenziali di default come "admin" e "123456", spesso lasciate su router e dispositivi IoT, rappresentano il rischio maggiore. In Italia, "admin" è la password più diffusa secondo NordPass 2025.
Secondo IBM 2025, il costo medio in Italia è di 3,44 milioni di euro, in calo del 27% grazie a tempi di risposta più rapidi. Il dato resta però elevato per le piccole imprese.
No. Una password complessa ma riutilizzata su più servizi è vulnerabile. Serve abbinare password uniche, password manager e autenticazione multi-fattore su ogni account critico.
Il password manager genera e custodisce credenziali sicure. La MFA aggiunge un secondo fattore di verifica. Funzionano insieme: il primo protegge la password, il secondo protegge l'accesso.
Sono credenziali crittografiche senza password testuale, resistenti al phishing. Conviene iniziare dai servizi Microsoft 365 o Google Workspace, dove sono già attivabili gratuitamente.
No FAQs match your search.
La sicurezza delle credenziali non si costruisce con un foglio Excel né con buone intenzioni. Serve un piano su misura, adattato alla tua realtà produttiva e ai tuoi vincoli operativi. Lo Studio JooMa accompagna le PMI italiane nella definizione di strategie di cybersecurity concrete, misurabili e sostenibili.
Richiedi una consulenza gratuita