

 Nel 2025 l'Italia ha subito 507 incidenti informatici gravi, prima in Europa secondo il Rapporto Clusit.
La maggior parte ha inizio da una semplice credenziale rubata. Ecco come proteggere l'identità digitale della tua azienda, passo dopo passo.
Dalla nostra esperienza sul campo con le PMI italiane, nello Studio JooMa osserviamo un pattern ricorrente: l'attacco moderno non irrompe più nel sistema, entra dalla porta principale usando le credenziali di un dipendente o di un fornitore e l'intelligenza artificiale sta rendendo questo ingresso più rapido e più difficile da riconoscere di quanto molti imprenditori immaginino.
Questo approfondimento mostra cosa è cambiato, perché la password corretta non basta più e quali controlli possono essere attivati subito per rendere le credenziali rubate inutili nelle mani di un attaccante.
In questo articolo
Non sai da dove partire?
Richiedi una valutazione preliminare gratuita della tua sicurezza. Niente impegno, solo un quadro chiaro dei tuoi punti deboli.
Prenota il check up gratuitoPerché le credenziali rubate sono il tallone d'Achille della tua azienda
Le credenziali compromesse sono oggi la principale modalità con cui gli attaccanti entrano nelle reti aziendali. Non servono tecniche articolate: basta una password rubata per muoversi dentro i tuoi sistemi come un utente legittimo, invisibile agli antivirus tradizionali.
Il dato che dovrebbe far riflettere ogni imprenditore del tessuto produttivo italiano arriva dal Global Incident Response Report 2026 di Unit 42: le debolezze legate all'identità hanno avuto un ruolo materiale nell'89% delle indagini analizzate: in pratica, nove attacchi su dieci passano da identità rubate o abusate.
Il meccanismo è semplice e per questo efficace: un attaccante che dispone delle credenziali di un tuo dipendente usa gli stessi canali d'accesso della persona ai servizi cloud, alle applicazioni SaaS, alle caselle di posta, agli strumenti di collaborazione.
Non c'è exploit da rilevare, nessun comportamento anomalo evidente agli strumenti di sicurezza classici, le credenziali sono valide, solo l'intento dietro di esse non lo è.
Su questo fronte l'Europa conferma il trend: secondo l'ENISA Threat Landscape 2025, il phishing resta il vettore d'accesso iniziale nel 60% delle intrusioni, e gli info stealer (i malware che rubano password e token salvati nei browser) sono diventati l'infrastruttura abilitante del mercato criminale delle credenziali.
Se le porte d'ingresso sono così numerose, la domanda non è più se le tue credenziali verranno toccate da un attacco, ma cosa succede quando accadrà.
Cosa cambia quando l'intelligenza artificiale entra nella catena del furto di identità
L'intelligenza artificiale non inventa un nuovo modo di rubare credenziali: rende i metodi esistenti più veloci, più convincenti e infinitamente più scalabili.
A settembre il Google Threat Intelligence Group ha documentato una campagna che fotografa bene il cambiamento di scala: un attaccante, dopo aver compromesso l'infrastruttura cloud di un'organizzazione, ha costruito e messo in campo un framework multi agente in grado di gestire autonomamente la scansione delle vulnerabilità, di risolvere gli errori durante l'esecuzione e di ruotare gli indirizzi IP per eludere i controlli.
L'intera operazione, dalla compromissione iniziale al furto di migliaia di credenziali di terze parti, è stata completata in meno di sei ore con un intervento umano minimo.
Sul fronte del phishing l'effetto è ancora più tangibile.
Microsoft ha rilevato, ad aprile, che le campagne assistite dall'intelligenza artificiale raggiungono tassi di click fino al 54%, contro il 12% circa delle campagne tradizionali.
Il motivo è concreto: messaggi mirati, perfetti nella lingua, adattati al settore e al contesto del destinatario, prodotti in minuti anziché in giorni.
Per le PMI tutto ciò significa che il classico schema della segreteria che riceve una mail urgente dal finto amministratore sta lasciando spazio a qualcosa di molto più raffinato, e molto più difficile da smascherare a occhio nudo.
La buona notizia è che l'AI amplifica i risultati solo se trova terreno fertile, per esmpio password deboli, riutilizzate, senza controlli sul dispositivo.
Autenticazione riuscita non significa fiducia
Superare l'autenticazione non prova che una richiesta sia affidabile: prova solo che chi la inoltra possiede le chiavi giuste. Una strategia di sicurezza delle identità aggiunge una seconda domanda, quale dispositivo sta richiedendo l'accesso e quel dispositivo merita fiducia?
Nello Studio JooMa riteniamo che questo sia il punto cieco più diffuso nelle piccole e medie imprese: ogni singolo controllo passa, eppure dall'altra parte del cavo può esserci un attaccante che ha acquistato le credenziali su un forum criminale il giorno prima.
Il paradigma che risolve questo scollamento prende il nome di Zero Trust, fiducia zero.
In sintesi operativa: non si presume più che un accesso riuscito sia legittimo, si verifica continuamente chi richiede cosa e da dove e nella pratica quotidiana di un'azienda si traduce in un principio molto concreto.
Solo autenticazione dell'identità
Una credenziale rubata vale quanto la credenziale originale: l'attaccante entra da qualsiasi dispositivo, in qualsiasi momento, usando gli stessi canali dei tuoi dipendenti. Il rilevamento avviene solo quando i danni sono già visibili.
Identità più dispositivo fidato
L'accesso è legato a una macchina approvata e associata all'utente. Una password corretta usata da un dispositivo sconosciuto viene bloccata sul nascere, rendendo la "credenziale rubata" pari a carta straccia.
Se ti riconosci nel primo scenario, parliamone: il passaggio al secondo non richiede di stravolgere i tuoi sistemi: in molti casi basta configurare con criterio gli strumenti che probabilmente possiedi già.
Riconosci la tua azienda in questi scenari?
Ricevi un'analisi concreta dei punti deboli della tua catena di autenticazione, con priorità chiare e senza gergo tecnico inutile.
Richiedi un colloquio conoscitivo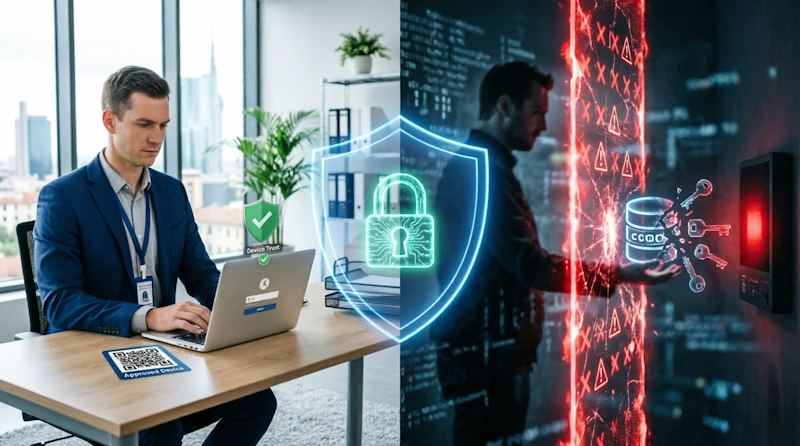
Come rendere le credenziali rubate inutili
La strategia efficace ha due livelli: ridurre la superficie esposta con un'igiene rigorosa delle password, e neutralizzare il valore delle credenziali compromesse legando ogni accesso a un dispositivo di cui ti fidi. Il team dello Studio JooMa segue questo doppio binario in ogni progetto di affiancamento alla sicurezza.
Livello 1: prendere visione dei punti deboli attuali
Prima di correggere serve misurare.
Un'analisi in sola lettura della tua directory aziendale (o della configurazione cloud) ti mostra subito password deboli, account inattivi con privilegi, policy superate: queste sono le falle che gli info stealer e il phishing assistito dall'AI sfruttano per primi.
Mappatura delle identità
Fai un inventario deli utenti, dei privilegi e dei dispositivi autorizzati. In una PMI questo passaggio richiede poche giornate e restituisce il quadro completo di chi può accedere a cosa.
Legame identità e dispositivo
Associa ogni account a macchine approvate, comprese quelle dei collaboratori esterni e del personale in mobilità. Da questo momento una password rubata usata da un dispositivo sconosciuto viene respinta automaticamente.
Monitoraggio continuo
Verifica che la fiducia concessa a un dispositivo resti valida per tutta la sessione, non solo al momento del login, e riesamina privilegi e accessi con cadenza regolare.
Livello 2: il controllo quotidiano che cambia il gioco
- ✓ Password univoche e gestite: niente riutilizzi tra servizi aziendali e privati, meglio con l'aiuto di un gestore centralizzato sotto il tuo controllo.
- ✓ Secondo fattore resistente al phishing: preferisci chiavi hardware o app che legano la verifica al dispositivo, evitando i codici via SMS facilmente intercettabili.
- ✓ Dispositivi non aziendali sotto controllo: il personale che lavora da casa o in viaggio deve accedere solo da macchine che rispettano gli stessi criteri di sicurezza di quelle in ufficio.
- ✓ Revoca immediata delle sessioni: in caso di sospetto, la capacità di invalidare token e accessi attivi vale più di mille password nuove.
Attenzione: l'errore da non commettere
Investire solo in antivirus e firewall lasciando l'autenticazione al caso. Con le credenziali rubate in circolazione, chi entra con le chiavi giuste supera indisturbato quasi ogni protezione perimetrale. Il rischio reale è scoprire la violazione dopo settimane, quando i dati sono già stati prelevati e le responsabilità normative (GDPR e, per molte realtà, NIS2) sono già attivate.
Approfondimento: cosa sono gli info stealer e perché li ritrovi ovunque +
Le tre azioni che puoi attivare da subito
Non serve un progetto pluriennale per alzare il livello di protezione della tua azienda. Tre mosse, svolte nell'ordine giusto, riducono in modo sostanziale la superficie esposta agli attacchi assistiti dall'intelligenza artificiale.
- Ordina un audit delle identità: verifica password deboli, account dormienti con privilegi e accessi che nessuno usa più. È la fotografia da cui parte ogni decisione sensata.
- Attiva il secondo fattore resistente al phishing su tutti gli account sensibili, iniziando da amministratori, contabilità e direzione.
- Lega l'accesso ai dispositivi approvati: una password corretta da una macchina sconosciuta deve essere bloccata, senza eccezioni neanche per i collaboratori esterni.
Q&A - Sicurezza delle identità: Come difendersi dagli attacchi AI
Consiste in un attacco in cui l'AI automatizza la raccolta, il test e l'uso delle credenziali rubate: genera phishing mirati, gestisce la scansione delle vulnerabilità e scala le operazioni in poche ore, come documentato da Google Threat Intelligence Group. Per l'azienda il rischio è un accesso legittimo in apparenza ma malintenzionato nella sostanza.
Avvia con un'analisi in sola lettura della tua directory aziendale o della configurazione cloud: password deboli, account inattivi con privilegi e policy superate sono i primi indicatori. Aggiungi il monitoraggio delle credenziali esposte nei forum criminali e la verifica di sessioni attive sospette.
Non sempre. I codici via SMS e le approvazioni semplici possono essere intercettati o richiesti in tempo reale all'utente. Servono metodi resistenti al phishing, come chiavi hardware o verifiche legate al dispositivo, associate a un controllo sulla macchina da cui arriva la richiesta.
Il device trust lega ogni accesso a un dispositivo approvato e associato all'identità dell'utente. Anche con password e codici corretti, un accesso da una macchina sconosciuta viene bloccato. Per le PMI italiane, prime in Europa per attacchi gravi secondo il Rapporto Clusit 2026, è la contromisura più concreta contro le credenziali rubate.
Prima, un audit delle identità per mappare password deboli e privilegi inutilizzati. Seconda, l'attivazione di un secondo fattore resistente al phishing sugli account sensibili. Terza, il legame tra accesso e dispositivi approvati, senza eccezioni per dipendenti in mobilità e collaboratori esterni.
No FAQs match your search.
Pronto per i prossimi passi?
La sicurezza delle identità non si compra a scatola chiusa: si costruisce sulle esigenze della tua azienda. Lo Studio JooMa ti affianca con un percorso su misura, tempi rapidi e il pragmatismo di chi lavora ogni giorno con le PMI italiane.
Parla con un nostro specialistaPossono interessarti anche questi articoli: