

Se un attaccante può trasformare una vulnerabilità in un’arma in meno di un giorno, la tua azienda deve fare una cosa precisa: accorciare il tempo tra il primo segnale e la risposta.
Perché il rischio cyber accelera in maniera vertiginosa
L’intelligenza artificiale non crea da sola ogni attacco, ma riduce il lavoro necessario per cercare vulnerabilità, scrivere codice, personalizzare il phishing e muoversi dentro un ambiente già compromesso. Per questo il vantaggio iniziale oggi tende a posizionarsi dalla parte di chi attacca.
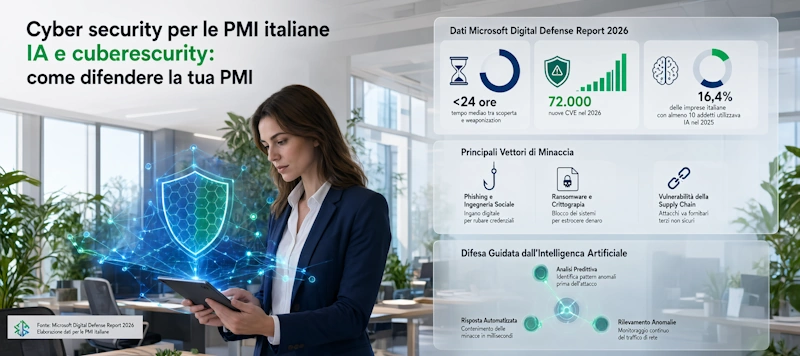
Il Microsoft Digital Defense Report 2026 indica che il tempo mediano tra la scoperta di una vulnerabilità sfruttabile e la sua trasformazione in uno strumento d’attacco è sceso ben sotto le 24 ore.
Lo stesso rapporto stima circa 72.000 nuove CVE (Common Vulnerabilities Exposures) nel 2026; per chi gestisce una piccola infrastruttura, il messaggio è concreto: una patch rimandata ad uno o più giorni successivi può arrivare dopo che l’attacco sia già stato industrializzato.
Fonte: Microsoft Digital Defense Report 2026.
La velocità non riguarda soltanto il primo accesso: una volta ottenute credenziali valide, l’IA può aiutare a cercare segreti nei file, individuare dati sensibili, preparare comandi e scegliere il percorso più rapido verso altri sistemi.
Le campagne reali, precisa Microsoft, mantengono ancora una direzione e supervisione umana. Questa distinzione evita allarmismi, ma non riduce il problema: se una persona può supervisionare più operazioni e correggerle in tempo reale, la stessa squadra può tentare più attacchi con lo stesso sforzo.
Capire l’accelerazione serve solo se cambia il modo in cui misuri la preparazione. Il dato successivo mostra perché il tema riguarda già il nostro tessuto produttivo italiano.
Cosa significa per una PMI italiana
Il rischio nasce dall’incrocio tra più tecnologia, meno tempo per aggiornare i sistemi e dipendenza da fornitori, cloud e credenziali. La priorità non è prevedere ogni attacco, ma rendere difficili i primi passaggi nonchè veloci le decisioni quando un segnale emerge.
Secondo l'ISTAT, nel 2025 il 16,4% delle imprese italiane con almeno 10 addetti utilizzava almeno una tecnologia di IA, rispetto all’8,2% del 2024; tra le PMI la quota era del 15,7%. L’adozione raddoppia, ma le competenze restano un ostacolo per quasi il 60% delle imprese che hanno valutato investimenti poi non realizzati.
Più strumenti
ERP, CRM, cloud, posta elettronica e applicazioni di IA ampliano il valore prodotto, ma anche il numero di accessi, integrazioni e dati da proteggere.
Meno margine
Un team IT piccolo non può controllare tutto manualmente. Senza priorità e automazioni, gli avvisi si accumulano mentre le patch attendono.
Il dato ACN sul secondo semestre 2025 rende il quadro locale ancora più concreto: 1.253 eventi cyber rilevati in Italia, 304 incidenti con impatto confermato, 54 casi di ransomware e 927 URL malevoli segnalati; il ransomware ha colpito in modo particolare manifattura, retail e tecnologia, con un impatto rilevante sulle PMI.
ENISA ha osservato che nel 2025 sono state pubblicate oltre 48.000 nuove vulnerabilità, il 22% in più rispetto all’anno precedente.
Nei casi in cui il vettore di intrusione era identificabile, il 60% sfruttava una vulnerabilità.
La dimensione dell’azienda non elimina il rischio, ma può rendere più immediato e semplice decidere. Serve un modello operativo che colleghi inventario, identità, monitoraggio e ripristino.
«La difesa efficace non consiste nel prevedere ogni attacco, ma nel ridurre il tempo in cui un attacco può restare inosservato.»
Come costruire una difesa operativa
Una difesa adatta a una PMI combina identità robuste, aggiornamenti prioritari, backup verificati, monitoraggio e procedure qualificate e testate. L’IA può accelerare analisi e triage, ma deve lavorare dentro regole definite e con una persona responsabile delle decisioni.
1. Parti dagli accessi che aprono più porte
Elenca gli account amministrativi, gli accessi VPN, le caselle di posta, i servizi cloud e le integrazioni con fornitori esterni. Attiva l’autenticazione multifattore dove possibile, elimina gli account inutilizzati e assegna solo i privilegi necessari. Una password robusta non compensa un account che conserva diritti eccessivi per anni.
2. Dai una priorità alle vulnerabilità
Un inventario aggiornato deve indicare sistema, proprietario, esposizione su internet, criticità del processo e data dell’ultima patch.
Un gestionale che gestisce ordini e un computer usato raramente non possono avere la stessa urgenza; definisci una finestra di aggiornamento e una procedura di eccezione documentata.
3. Prova il ripristino prima dell’emergenza
Un backup non testato è una "promessa", non una capacità di recupero.
Verifica che esista una copia isolata, che i dati siano leggibili e che qualcuno sappia ricostruire i servizi essenziali; misura il tempo di ripristino del gestionale, del file server e della posta, poi confrontalo con il tempo che l’azienda può davvero sopportare.
Attenzione: l’errore da non commettere
Non usare l’IA generativa per incollare contratti, credenziali, configurazioni o dati dei clienti in strumenti non autorizzati: la comodità e la velocità ottenuta può trasformarsi in una perdita di riservatezza nonchè in un problema di controllo sui dati.
4. Trasforma gli avvisi in decisioni
Definisci in anticipo cosa accade quando compare un accesso anomalo, un malware o una vulnerabilità critica: chi isola il dispositivo? Chi avvisa il fornitore? Chi decide la continuità del servizio? Un sistema di monitoraggio è utile solo se ogni segnale importante ha un responsabile e una risposta prevista.
Dalla nostra esperienza sul campo con le PMI, il blocco più frequente non è l’assenza assoluta di strumenti bensì la mancanza di una visione unica su ciò che è esposto, su chi deve agire e su quanto tempo serve per recuperare.
Quando la base operativa è chiara, l’IA può diventare un moltiplicatore della difesa. Prima bisogna però stabilire dove può entrare e con quali limiti.
Come governare l’IA senza bloccare il lavoro
Governare l’IA significa sapere quali strumenti vengono usati, con quali dati, per quali decisioni e sotto quale controllo umano. Una regola breve e applicabile vale più di un documento complesso che nessuno consulterà mai.
Inizia con una mappa degli usi reali: un commerciale può usare un assistente per una bozza, l’amministrazione per classificare documenti, il reparto tecnico per analizzare log.
Ogni caso ha dati, rischi e autorizzazioni diversi.
Registra lo scopo, il fornitore, il tipo di informazione trattata e il controllo previsto prima dell’uso.
Il contesto europeo richiede attenzione anche sul piano organizzativo: la Commissione Europea indica che l’AI Act è applicabile dal 2 agosto 2026, con obblighi già entrati in vigore per l’alfabetizzazione sull’IA e regole specifiche per modelli e sistemi secondo il livello di rischio.
Per una PMI, questo non significa trasformarsi in un ufficio legale: significa assegnare responsabilità, formare le persone e conservare traccia delle decisioni.
Quali controlli minimi introdurre subito?
- ✓Inventario: conosci applicazioni, account, dati e fornitori che usano IA.
- ✓Formazione: insegna a riconoscere phishing personalizzato, prompt injection e richieste anomale.
- ✓Controllo: conserva una verifica umana per gli output che incidono su clienti, pagamenti o accessi.
Nei nostri progetti di affiancamento aziendale, lo Studio JooMa riscontra spesso che la formazione funziona quando parte da una situazione concreta, come una fattura urgente con un IBAN modificato o una richiesta del direttore arrivata da una casella insolita.
L’obiettivo non è diffondere paura, ma rendere riconoscibile il momento in cui fermarsi.
La gestione dell’IA completa la protezione tecnica. Resta da trasformare i principi in una sequenza breve, assegnabile e verificabile.
Il piano d’azione in cinque passaggi
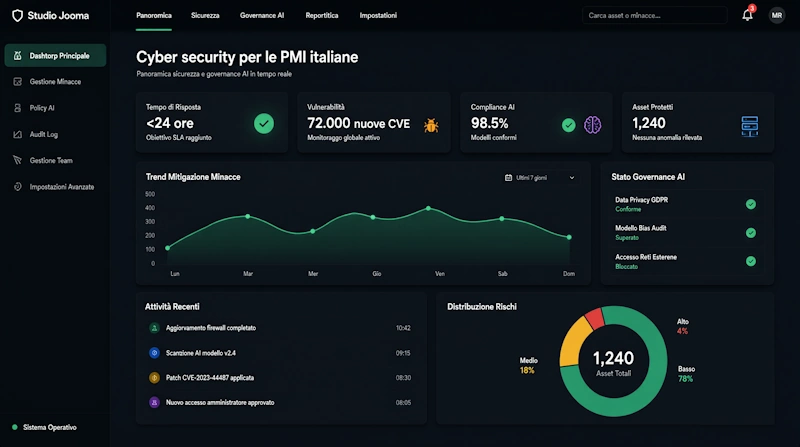
Un piano efficace per una PMI parte da ciò che può essere controllato in trenta giorni: accessi, sistemi esposti, backup, segnali e responsabilità. Ogni passaggio deve produrre un risultato osservabile, non soltanto una nuova policy.
Step 1: fotografia dell’esposizione
Elenca domini, servizi pubblici, applicazioni cloud, account privilegiati e fornitori con accesso ai sistemi.
Step 2: chiusura delle falle immediate
Rimuovi account inutilizzati, attiva MFA, aggiorna i sistemi esposti e limita i privilegi amministrativi.
Step 3: verifica del recupero
Esegui un ripristino campione e registra il tempo necessario per tornare operativi sui servizi critici.
Step 4: regole per l’IA
Approva strumenti, definisci dati vietati, assegna un responsabile e forma le persone sugli abusi più probabili.
Step 5: prova di risposta
Simula un account compromesso, stabilisci chi decide e misura il tempo fino a isolamento, comunicazione e ripristino.
Nello Studio JooMa riteniamo che questa sequenza debba diventare un percorso proporzionato alla tua infrastruttura, ai tuoi fornitori e al valore dei tuoi dati.
Il risultato atteso non è "una promessa" di rischio zero, ma una capacità concreta di vedere, decidere e reagire.
La corsa tra attacco e difesa non si vince con un singolo acquisto, si gestisce con priorità, disciplina e una revisione periodica delle scelte.
Se ti riconosci in questo scenario, parliamone
Un check-up preliminare può mettere in ordine esposizione, accessi, backup e priorità di intervento, senza partire da un progetto sovradimensionato.
Conclusione
L’IA sta rendendo gli attacchi più rapidi, ma rende possibile anche analizzare più segnali, dare priorità alle vulnerabilità e automatizzare una parte della risposta. Per una PMI italiana, il vantaggio nasce dall’integrare tecnologia, persone e procedure prima dell’incidente.
Inizia dai prossimi trenta giorni. Identifica ciò che è esposto, proteggi gli accessi più importanti, prova i backup e stabilisci chi può decidere durante un’emergenza; queste sono attività meno appariscenti di un nuovo strumento, ma determinano quanto a lungo un attacco può fermare la tua azienda.
Q&A - IA e cybersecurity: come difendere la propria Azienda
Sì, perché riduce il tempo e le competenze necessarie per personalizzare phishing, analizzare sistemi, sviluppare malware e muoversi dopo il primo accesso. Non tutti gli attacchi sono autonomi, ma l’IA consente agli operatori di aumentare velocità e volume. La difesa deve quindi concentrarsi su identità, aggiornamenti, monitoraggio e risposta.
Una PMI dovrebbe partire da un inventario dei sistemi esposti, autenticazione multifattore, privilegi minimi, patch prioritarie, backup isolati e testati, monitoraggio degli accessi e una procedura di risposta provata. È utile anche una regola aziendale sull’uso dell’IA, con strumenti autorizzati e divieto di inserire dati riservati in servizi non approvati.
Microsoft segnala che il tempo mediano tra scoperta di una vulnerabilità in the wild e weaponization è sceso ben sotto le 24 ore. ENISA ha rilevato oltre 48.000 nuove vulnerabilità nel 2025. Una PMI deve quindi dare precedenza ai sistemi pubblici, critici o collegati a dati sensibili, verificando che le patch non restino soltanto pianificate.
Può riguardare una PMI in base al ruolo svolto e al caso d’uso. Le regole europee prevedono obblighi diversi per pratiche vietate, alfabetizzazione, modelli general purpose, trasparenza e sistemi ad alto rischio. L’azienda dovrebbe mappare gli strumenti usati, i dati trattati, il fornitore, il livello di rischio e le responsabilità di controllo.
Il primo controllo è una fotografia degli accessi e dell’esposizione: account amministrativi, MFA, servizi raggiungibili da internet, applicazioni cloud, fornitori collegati e backup. Da questa mappa si possono eliminare account inutilizzati, ridurre privilegi, assegnare priorità alle patch e verificare quanto tempo serve per isolare un dispositivo compromesso.
No FAQs match your search.
Lo Studio JooMa può aiutarti a definire priorità, controlli e un percorso di difesa proporzionato alla tua azienda.
Parla con un nostro consulentePossono interessarti anche questi articoli: